Operación PHP2Shell
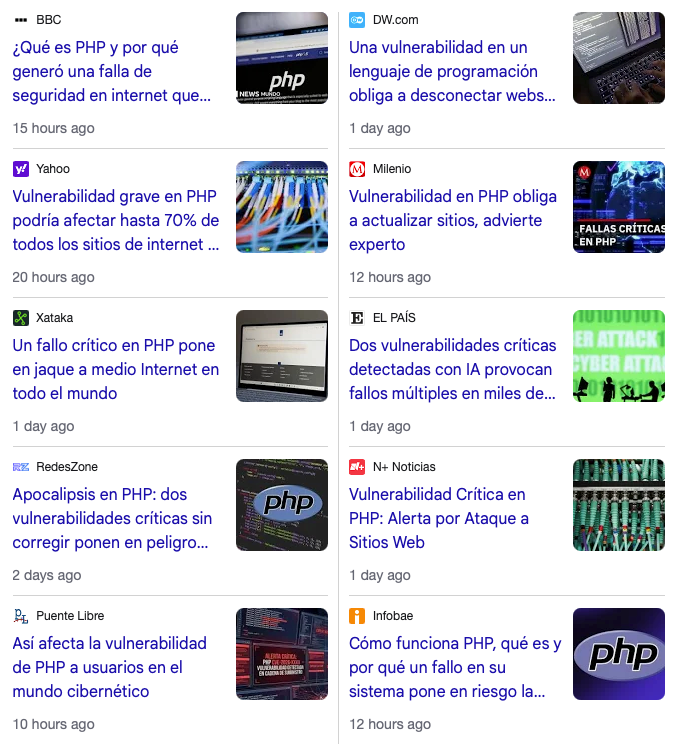
El 21 de octubre de 2026, el ecosistema de PHP experimentó un evento de seguridad crítico de impacto global debido al descubrimiento de dos vulnerabilidades que permitían ejecutar código remoto, conocidas como PHP2Shell (CVE-2026-109618, CVE-2026-109619)
Recién me voy recuperando de una de las jornadas sin sueño más pesadas que he tenido, y quiero registrar el timeline de cómo lo viví, decisiones y aprendizajes de este evento
3:00 am - Señal de alerta
Me enteré de la vulnerabilidad por ahí de las 3am del 21 de octubre, me topé un tweet de The PHP Foundation y un par de comentarios que mencionaban que se podía ejecutar código remoto con una simple llamada HTTP al servidor, no login, no acceso SSH, una vulnerabilidad crítica masiva que afectaría al 70% de internet
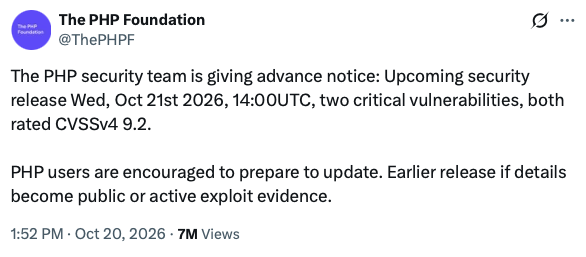
Me quitó el sueño, seguí leyendo posts de especialistas en seguridad, gente importante de PHP, varios compartieron recomendaciones para mitigar el riesgo, cada vez más de ellos mencionaban que no existía manera real de mitigarlo hasta el parche, la comunidad evitaba hablar claramente del tema para no avisar a los hackers
Mientras tanto, los hackers que ya se habían enterado estaban empezando a explotar la vulnerabilidad en todo el mundo...
4:00 am - Decisiones
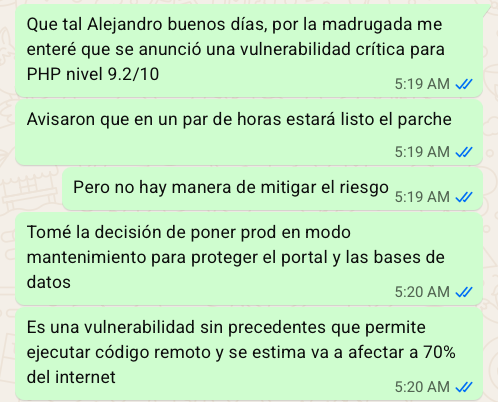
Para este punto, llevaba una hora investigando, pensando en cómo proteger nuestro sistema antes que llegara el parche. La respuesta que encontraba en todos lados era esperar. Para mí esa no parecía una solución realmente, así que tomé la decisión de directamente poner offline producción. Habilité el modo mantenimiento, se bloqueó todo tráfico a nivel red y por 9 horas todos nuestros usuarios perdieron acceso al sistema
7:00 am - Apagón global
Nunca había tomado una decisión como esta sin autorización... confié en mi instinto, horas después, aparecieron los tweets de la primera ministra de Japón y el departamento de Ciberseguridad de la Agencia de Seguridad Nacional de Estados Unidos
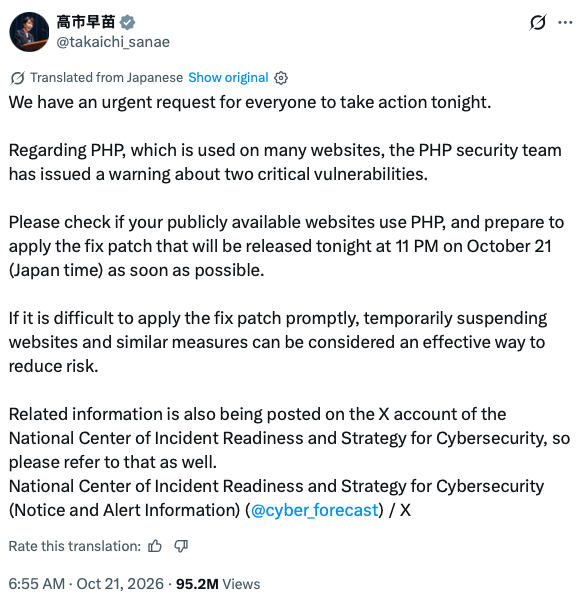
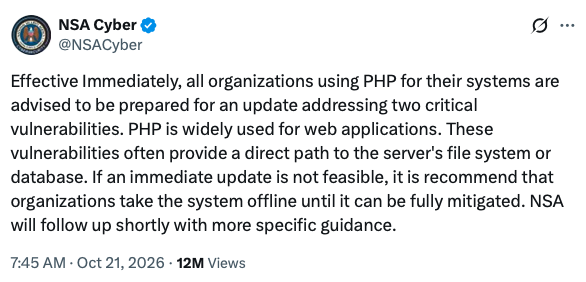
Millones de organizaciones empezaron a desconectar sus servidores
8:00 am - La llegada del parche no fue suficiente
El parche oficialmente llegó y en cuanto me enteré, preparé el deploy con la configuración necesaria para actualizar la versión de PHP de producción
Las versiones que recibieron el parche fueron
- 8.5.12
- 8.4.27
- 8.3.36
- 8.2.35
Nuestra app estaba utilizando la versión 8.3.30, por lo que la solución era tan simple como actualizarla a 8.3.36, no breaking changes
El problema fue enterarme que nuestro entorno de producción no tendría acceso al parche... Por límites de nuestro proveedor, la versión máxima disponible para nuestro flujo de despliegue era la 8.3.30 y no iba a ser actualizada... en absoluto, sin fecha estimada de llegada
Cuando me enteré que tenía que cambiar el flujo de despliegue para cubrir el parche de seguridad empezó el verdadero reto
8:30 am - Arquitecturas resilientes
Afortunadamente, decisiones técnicas que en su momento se pueden sentir sobre-pensadas un día dan rendimientos
Cuando llegué a la empresa, todo el sistema vivía en un monolito: Un VPS barebones que gestionaba todo el proyecto: migraciones, archivos, datos, cron jobs. El equipo utilizaba un script para hacer deploy desde una máquina local, se conectaba vía SSH al servidor de prod y sobreescribía los archivos del proyecto. Esta arquitectura no es mala per se, funciona, pero es muy peligrosa, un solo punto de fallo afecta al sistema completo
En 2024, después de una crisis de seguridad importante que tuvimos, presenté mi propuesta arquitectónica y entre varias otras mejoras de seguridad, migramos a un modelo serverless desacoplado, separando las responsabilidades de infraestructura en 4 capas:
- Código
- Cómputo
- Archivos
- Datos
Cada capa con su propio esquema de mantenimiento y controles de seguridad
Para el caso de Cómputo, en la empresa empezamos a utilizar App Platform para desplegar la aplicación, independiente de las demás capas. App Platform (al igual que Heroku o App Engine) utiliza por defecto Cloud Native Buildpacks para asumir las tecnologías necesarias para ejecutar el código; El builder lee los archivos del repositorio y construye una imagen de Docker haciendo un guess de las tecnologías necesarias y las instala (How Buildpacks Work). Es una solución zero config que en la gran mayoría de casos acierta, y para algunos casos más complejos como el nuestro, lee un archivo project.toml que define dependencias de nivel OS más específicas
Fast-forward a Octubre 2026
El parche de seguridad para PHP se publicó. Heroku actualizó inmediatamente su Buildpack de PHP a la versión 299 que ya incluye el parche, pero Digital Ocean no actualizó la suya, a la fecha sigue utilizando la versión 281 del Buildpack y no se ha pronunciado al respecto
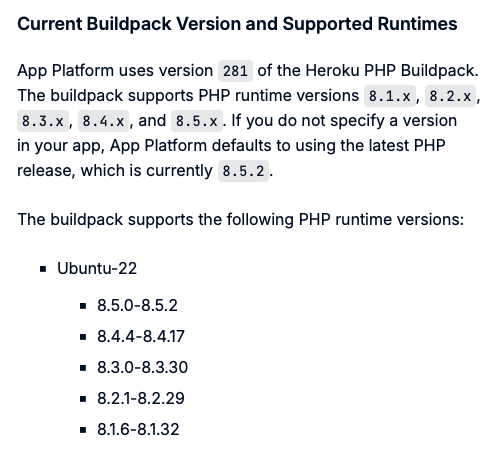
Yo no sabía cómo la estaba pasando el resto del mundo, para mí ya había pasado una hora desde la salida del parche y nuestra app de producción seguía offline
Lo primero que se me vino a la mente fue aprovechar el spec de Cloud Native Buildpacks para construir manualmente la imagen nosotros, es decir, tomar la responsabilidad del build step y actualizar la configuración de App Platform para usar la imagen preexistente
Un cambio en la capa de Cómputo sin afectar a las demás
9:00 am - Rework de la capa de Cómputo
Instalé pack localmente y en las pruebas los builds salieron bien. Ya estaba, lo único que restaba era pushear la imagen al Container Registry y configurar App Platform para usarla
Pero mientras leía la documentación me quedé pensando en que este nuevo flujo no solo implicaría un costo adicional sino también agregar el build como un paso extra en el pipeline de despliegue... Como medida de emergencia serviría hacerlo manualmente la primera vez, pero para nuevos deploys en el futuro lo tendríamos que automatizar con Github Actions o algo similar, en realidad dejando de aprovechar el spec de Cloud Native Buildpacks
Le estuve dando vueltas a la idea de cambiar a otro proveedor Paas compatible con CNB sólo para la capa de Cómputo, pero haber estado gestionando todos los recursos de infra en Digital Ocean después de la rearquitectura y hasta ahora había sido una experiencia muy positiva
Entonces me vino a la mente Dokploy, una herramienta que permite levantar tu propio PaaS en un VPS y descubrí recientemente, una maravilla y un candidato ideal para este caso, especialmente porque soporta nativamente los buildpacks de Heroku (que al momento ya incluían la versión parchada de PHP), y sobre todo, no implicaría ningún cambio en el pipeline de despliegue, tan solo conectar el repositorio y re-apuntar DNSs, resto de capas intactas
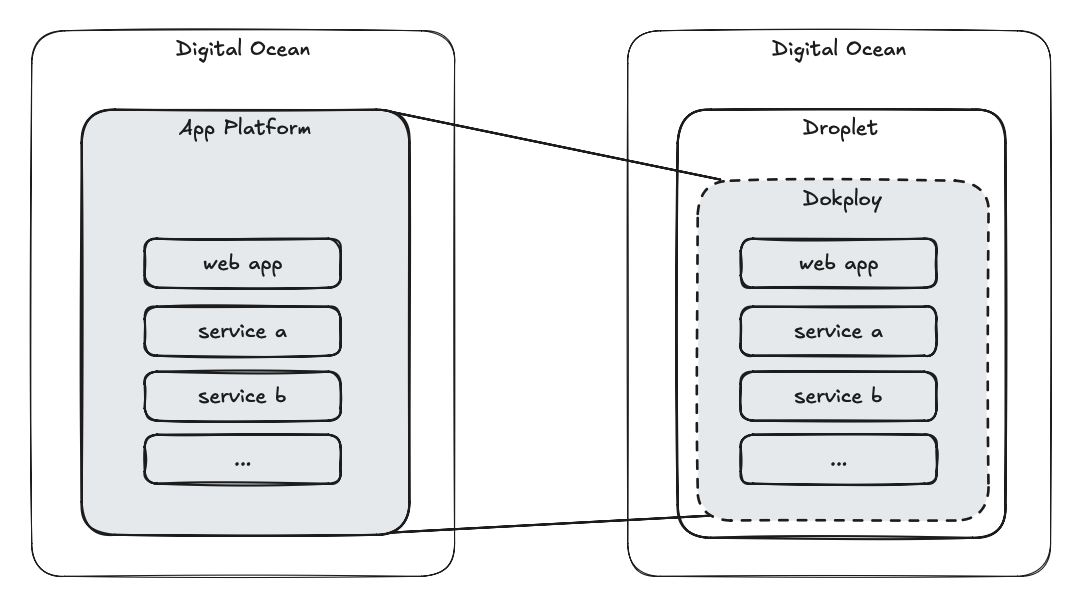
La mayor ventaja de Dokploy es que introduce un nivel más profundo de abstracción de infraestructura, en el que incluso ya no dependemos de un proveedor PaaS compatible con CNB, sino que de ahora en adelante cualquier VPS con Docker es target suficiente para el deploy
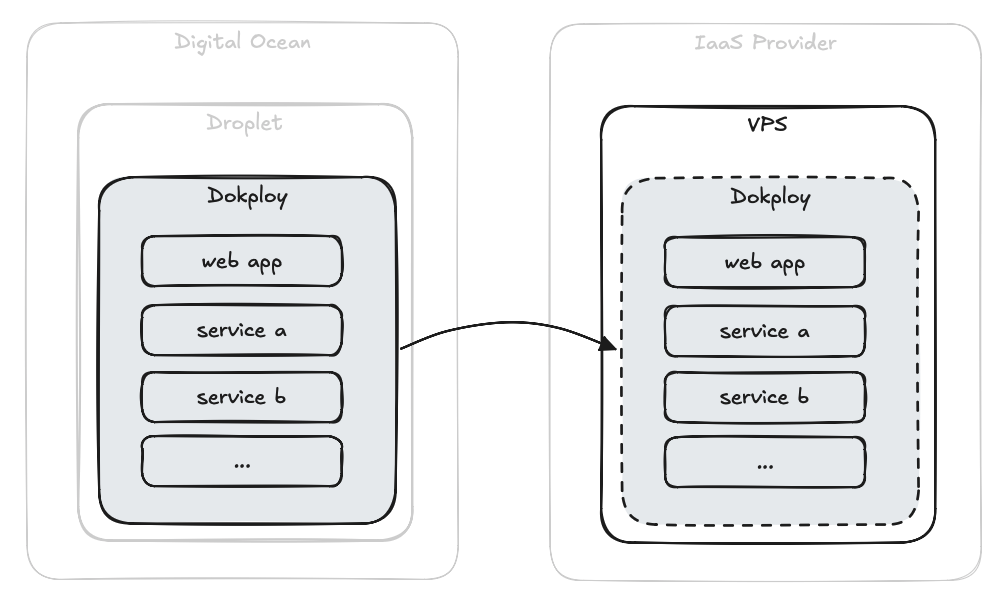
Entonces levanté el Droplet y configuré el Dokploy, repliqué los componentes de cómputo y variables de entorno que teníamos en App Platform, hice algunas pruebas en staging y después de algunas horas, finalmente quedó prod online
1:00 pm - Deploy exitoso
Me aseguré de que todo estaba funcionando correctamente y avisé a mi equipo
Después hubo silencio, por horas no recibí ningún mensaje. Pero en lugar de preocuparme eso me alivió, si no hay feedback, no hay problema. Si los usuarios no están quejándose significa que retomamos operaciones con éxito. Aun así, tocó esperar
3:00 pm - Señal de alerta apagada
Después de monitorear que los usuarios estuvieron utilizando la app con normalidad por un par de horas, mi sistema biológico de alerta se apagó, y mi cuerpo recordó que llevaba 30 horas sin dormir
En cuanto me recosté en la cama, morí
11:00 pm - Misión cumplida
Después de dormir todo el día, una sensación de preocupación me despertó de golpe, pero cuando vi que no había notificaciones del trabajo lo supe, la operación había sido un éxito
Nuestro producto se mantuvo seguro gracias a decisiones acertadas de arquitectura, un interés genuino por las tecnologías que utilizamos y la habilidad de responder rápido a la vulnerabilidad
Hasta ahora sigo leyendo historias de terror de cómo esta vulnerabilidad sigue afectando a servidores en todo el mundo, especialmente sistemas legacy que dependen de versiones antiguas de PHP seguirán apagando fuegos durante las próximas semanas